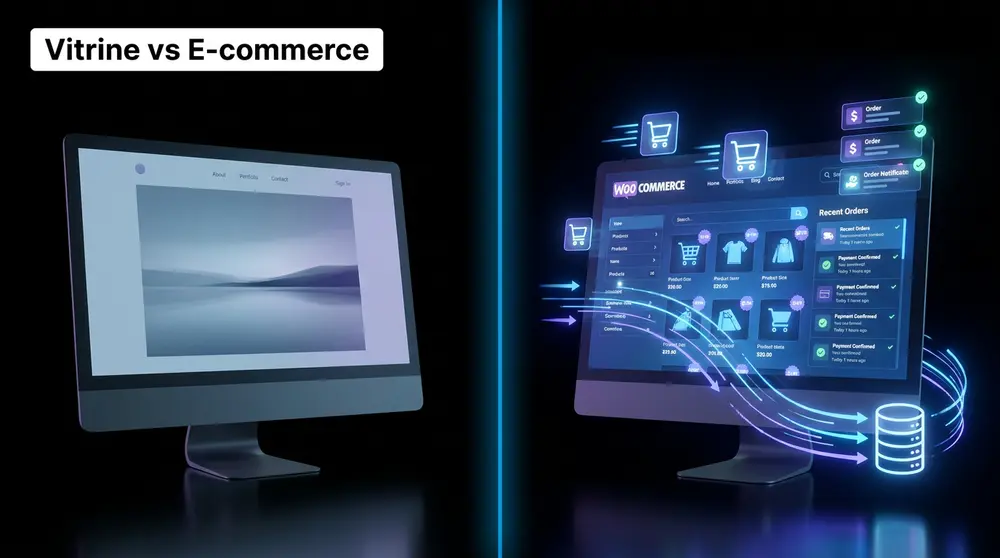
Prenons un cas concret. Votre site plante ce matin. Le prestataire restaure la sauvegarde de la veille au soir. Sur un site vitrine, personne ne s’en aperçoit.
Sur WooCommerce, vous venez d’effacer toutes les commandes passées entre hier soir et ce matin. Les paiements ont bien été encaissés par Stripe. Mais dans votre boutique, ces commandes n’existent plus. Vos clients ont payé pour rien, et vous ne le savez même pas.
C’est là toute la différence. Un site e-commerce génère des données dynamiques en continu. Une sauvegarde quotidienne ne suffit tout simplement pas.
Des tables qui vivent en permanence
WooCommerce s’appuie sur des tables spécifiques qui changent à chaque interaction. La table wp_woocommerce_order_items stocke le détail de chaque commande. La table wp_postmeta accumule des méta-données par milliers.
Et puis il y a wp_options, où se logent les transients. Un transient, c’est une donnée temporaire stockée en base, comme le contenu d’un panier ou un cache calculé. Sur une boutique active, ces tables gonflent vite et bougent sans arrêt.
Un site vitrine, lui, reste figé pendant des jours. Ses tables ne changent que quand vous publiez un article. Vous voyez pourquoi le même protocole de maintenance ne peut pas s’appliquer aux deux.
Le cache, ce faux ami de l’e-commerce
Sur un site vitrine, le cache est votre meilleur allié. On sert la même page à tout le monde, et tout va plus vite. Sur WooCommerce, c’est plus délicat.
Il faut absolument bypasser le cache pour certaines zones. Les pages /panier/ et /commande/ doivent toujours afficher des données fraîches. Idem pour tous les utilisateurs connectés.
Un cache mal configuré, et voilà un client qui voit le panier d’un autre. Ou un prix erroné au moment de payer. Ce genre de réglage demande une vraie expertise e-commerce, pas une config générique.
Une boutique en ligne qui rame fait fuir les acheteurs avant même le paiement. Notre maintenance inclut un nettoyage rigoureux des sessions expirées et des tables WooCommerce pour préserver la fluidité de votre tunnel de vente. Pour comprendre l’impact direct de la réactivité sur votre chiffre d’affaires, consultez notre dossier complet pour optimiser la vitesse d’un site WordPress.
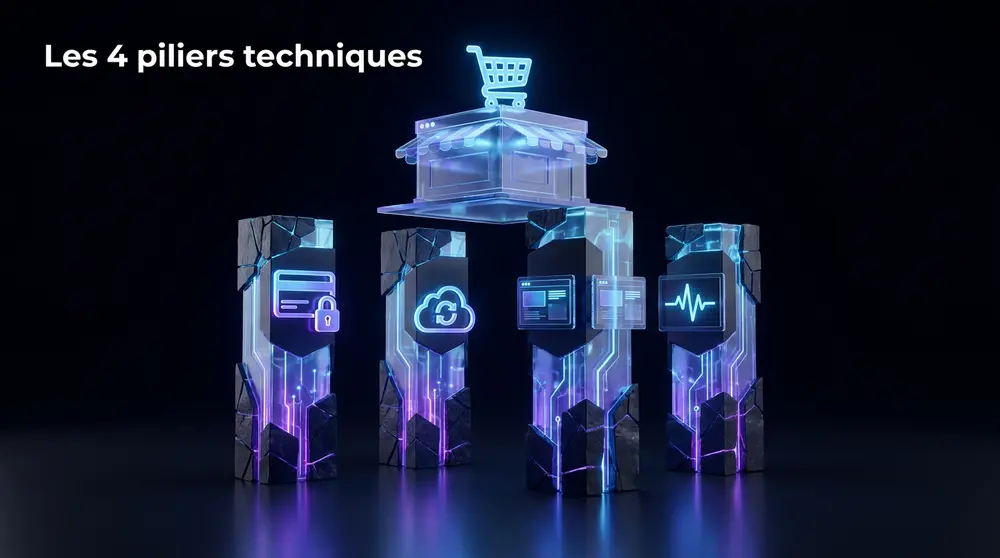
Les 4 piliers techniques indispensables d’un forfait maintenance WooCommerce
Un bon forfait repose sur des fondations non négociables. Voici les quatre que je vérifie systématiquement avant de faire confiance à un contrat.
1. La sécurisation des passerelles de paiement
Vos passerelles Stripe, PayPal ou Mollie communiquent avec WooCommerce via des webhooks. Un webhook, c’est un message automatique envoyé par la banque pour confirmer un paiement. Si ce lien casse, une commande payée peut rester bloquée en statut « en attente ».
Le problème, c’est qu’une mise à jour peut casser ce lien sans prévenir. Un token d’API expiré, une URL de webhook modifiée, et le tunnel de paiement déraille. C’est silencieux, et c’est redoutable.
La règle absolue : après chaque mise à jour technique, on teste le tunnel d’achat complet. Idéalement de façon automatisée, avec une vraie transaction test. Pas juste un clic rapide sur la page d’accueil.
2. Les sauvegardes en temps réel
On l’a vu, la sauvegarde quotidienne est un piège pour l’e-commerce. Ce qu’il faut, c’est du temps réel ou de l’incrémental multi-quotidien. Chaque nouvelle commande doit être capturée en quelques minutes maximum.
Ces sauvegardes doivent partir sur un cloud tiers chiffré. Pas sur le même serveur que votre boutique. Sinon, si le serveur tombe, vos sauvegardes tombent avec lui.
3. L’environnement de staging obligatoire
Le staging, c’est une copie miroir de votre boutique où l’on teste sans risque. Personne ne devrait jamais appliquer une mise à jour majeure directement en production. Jamais.
Les mises à jour du core WordPress, de WooCommerce ou d’extensions complexes se testent d’abord ici. On vérifie que rien ne casse, surtout le checkout. Ensuite seulement on déploie. C’est une discipline simple qui évite 90 % des catastrophes.
4. La surveillance applicative
Un uptime monitor vérifie que votre site répond, idéalement toutes les minutes. Si la boutique tombe à 3h du matin, vous êtes alerté avant vos clients. En e-commerce, chaque minute d’indisponibilité a un prix.
Mais l’uptime ne suffit pas. Il faut aussi surveiller les logs WooCommerce pour détecter les erreurs 500 et les fatal errors. Une page qui charge n’est pas forcément une page qui vend.
Attention : nos forfaits de maintenance préventive s’appliquent sur des installations propres. Si votre boutique subit déjà des dysfonctionnements majeurs, des alertes de sécurité ou des redirections suspectes, nous devons d’abord procéder à une désinfection complète : découvrez notre protocole d’urgence pour le dépannage et nettoyage de site WordPress piraté.
Optimisation de base de données et préparation aux pics de trafic e-commerce
Une boutique qui tourne depuis deux ans traîne souvent une base de données obèse. Et une base lourde, c’est un checkout lent. Un checkout lent, c’est des paniers abandonnés.
Passer au stockage HPOS
WooCommerce propose désormais le HPOS, pour High-Performance Order Storage. En clair, c’est un stockage haute performance dédié aux commandes. Avant, toutes les commandes s’entassaient dans la table wp_posts, la même que vos articles et vos pages.
Sur une grosse boutique, ça devient vite ingérable. Le HPOS déplace les commandes dans des tables dédiées et optimisées. Le résultat : des requêtes plus rapides et une administration plus fluide.
La migration vers HPOS n’est pas anodine. Elle doit se tester en staging, surtout si vous utilisez des extensions anciennes. Un bon forfait pilote cette bascule proprement.
Le nettoyage régulier
Avec le temps, votre base se remplit de déchets. Sessions expirées, transients orphelins, révisions de fiches produits qui s’accumulent par dizaines. Chaque révision de produit reste stockée indéfiniment par défaut.
Un protocole de purge régulier garde tout ça propre. On supprime ce qui ne sert plus, sans jamais toucher aux données de commande. C’est de l’entretien de fond, invisible mais essentiel.
Anticiper le Black Friday
Votre serveur tient la charge un mardi normal. Tient-il un pic x10 pendant les soldes ? C’est la vraie question, et il vaut mieux la poser avant.
Le stress-testing simule un afflux massif de visiteurs. On valide les capacités serveur et la scalabilité de PHP et MySQL. Ces tests se lancent quelques semaines avant chaque grosse opération commerciale. Découvrir ses limites le jour J, c’est le pire scénario possible.
« Lors de l’audit initial de votre boutique, si nous constatons que votre thème ou vos extensions sont trop anciens pour supporter les dernières versions de PHP sans casser, nous pouvons envisager une modernisation globale : découvrez nos solutions de création et refonte de site e-commerce et création de blog, pour repartir sur des bases neuves et performantes.
Sécurité transactionnelle, conformité et protection contre les attaques ciblées
Une boutique en ligne est une cible de choix. Vous manipulez des paiements, donc vous attirez les fraudeurs. La sécurité n’est pas une option, c’est une obligation.
Bloquer les attaques de carding
Le carding, c’est quand des robots testent des numéros de cartes volées sur votre checkout. Ils enchaînent des centaines de petites transactions pour voir lesquelles passent. Résultat : des frais bancaires, des litiges, et une passerelle qui menace de vous suspendre.
La parade tient en deux mesures. Le rate limiting bloque les tentatives trop rapprochées venant d’une même source. Et un challenge invisible filtre les bots sans embêter vos vrais clients. Discret, mais efficace.
Protéger contre le skimming
Le skimming, c’est l’injection d’un script malveillant sur votre formulaire de paiement. Ce script vole les données de carte en direct, sans que personne ne s’en aperçoive. Vos clients paient normalement, et leurs infos partent chez le pirate.
La défense passe par la surveillance de l’intégrité des fichiers sensibles. Dès qu’un fichier de paiement est modifié sans autorisation, une alerte se déclenche. On coupe court avant les dégâts.
Patcher vite, très vite
Quand une faille critique est révélée sur WooCommerce ou une extension, les attaques démarrent en quelques heures. Attendre le cycle de mise à jour mensuel, c’est laisser la porte grande ouverte. En pratique, c’est une négligence.
Un forfait sérieux applique les hotfixes de sécurité immédiatement. Pas la semaine suivante. Cette réactivité fait partie intégrante de la valeur que vous payez.
Confier la maintenance de sa boutique WooCommerce, c’est choisir un interlocuteur unique et réactif en cas d’imprévu technique. En tant que webmaster spécialisé WordPress, je surveille vos encaissements et vos mises à jour pour que vous puissiez vous concentrer à 100 % sur la gestion de vos commandes et de vos clients.
Hébergement infogéré et maintenance web : Pourquoi combiner les deux pour WooCommerce ?
Beaucoup de gérants séparent l’hébergement de la maintenance. D’un côté un hébergeur, de l’autre un prestataire. Sur WooCommerce, cette séparation crée des frictions coûteuses.
Quand un problème survient, chacun se renvoie la balle. L’hébergeur dit que c’est le code. Le prestataire dit que c’est le serveur. Pendant ce temps, votre checkout reste cassé.
Combiner hébergement et maintenance web chez un seul acteur règle ce problème. Un interlocuteur unique maîtrise à la fois l’infrastructure serveur et l’applicatif. Il peut ajuster le PHP, la RAM et le cache en fonction des besoins réels de WooCommerce.
Cette approche infogérée pèse évidemment sur le tarif maintenance site wordpress. Mais elle supprime la double facturation floue et les délais d’intervention interminables. En cas d’incident, vous savez exactement qui appeler. Et surtout, cette personne peut vraiment agir.
Grille tarifaire : Combien coûte réellement un forfait de maintenance WooCommerce ?
Parlons argent. Les prix varient beaucoup selon la taille et l’exigence de votre boutique. Voici les fourchettes réalistes que l’on observe sur le marché.
Pour une petite boutique, comptez environ 150 à 300 euros par mois. On parle ici de moins de 100 commandes mensuelles, avec des interventions en heures ouvrées. C’est déjà bien plus qu’un forfait maintenance WordPress vitrine, souvent facturé 50 à 100 euros.
Pour un e-commerce à fort trafic, la note grimpe. Au-delà de 1000 commandes par mois, on parle de 500 à 1500 euros et plus. À ce niveau, vous payez des interventions 24/7, une astreinte le week-end et un SLA d’une heure.
Pourquoi cet écart avec un forfait vitrine ?
Le SLA est le premier facteur. Un SLA, c’est le délai d’intervention garanti par contrat. Garantir une réponse en une heure, week-end compris, coûte cher en organisation.
Ensuite viennent les tests transactionnels. Vérifier le tunnel d’achat après chaque mise à jour demande du temps et des outils. Ce n’est pas automatisable à 100 %, il faut souvent une validation humaine.
L’astreinte représente aussi un poste réel. Avoir un technicien disponible un samedi soir pendant les soldes, ça se paie. Voilà ce qui justifie le tarif, ce n’est pas une marge gonflée.
Le calcul de ROI qui change tout
Faisons le calcul honnêtement. Prenons un e-commerce qui réalise 300 000 euros de ventes par an. Cela représente environ 34 euros de chiffre d’affaires par heure en moyenne.
Mais lors d’un pic comme le Black Friday, ce chiffre peut exploser à plusieurs milliers d’euros par heure. Une seule heure de checkout cassé pendant ce pic peut effacer le coût annuel entier de votre forfait. Vu comme ça, la question n’est plus le prix.
La vraie question devient : pouvez-vous vous permettre de ne pas avoir ce filet de sécurité ? Pour une boutique qui vit de son chiffre d’affaires en ligne, la réponse est claire.
Auditez votre contrat actuel dès aujourd’hui
Vous avez peut-être déjà un contrat de maintenance. Très bien. Sortez-le et vérifiez trois points précis, sans complaisance.
D’abord, la fréquence réelle des sauvegardes. Si c’est quotidien et sur le même serveur, vous êtes exposé. Exigez du temps réel ou de l’incrémental sur un cloud tiers chiffré.
Ensuite, l’existence d’un tunnel de test de commande. Après chaque mise à jour, quelqu’un vérifie-t-il vraiment que l’on peut acheter sur votre boutique ? Si personne ne teste le checkout, c’est un angle mort dangereux.
Enfin, le délai de garantie d’intervention en cas d’erreur sur le paiement. S’il n’y a aucun SLA écrit, vous n’avez aucune garantie. Un bon forfait maintenance WooCommerce répond à ces trois points sans hésiter. Si le vôtre échoue, il est temps d’en parler à quelqu’un qui connaît vraiment l’e-commerce.